Pour protéger vos comptes, appliquez quatre réflexes : un mot de passe unique par service, un gestionnaire de mots de passe pour les retenir, la double authentification et une méfiance systématique envers les messages qui réclament vos identifiants. « 123456 » reste le mot de passe le plus utilisé au monde, et 60 % des internautes recyclent les mêmes identifiants partout. Un seul compte piraté suffit alors à ouvrir tous les autres, avec à la clé usurpation d’identité, compte bancaire vidé ou fichiers pris en otage par un rançongiciel.
🔐 L’essentiel à retenir
Un mot de passe par compte + double authentification = comptes verrouillés
🗝️
Mots de passe uniques
Au moins 12 caractères, rangés dans un gestionnaire.
📱
Code de vérification
Un mot de passe volé ne suffit plus à entrer.
🎣
Vigilance face au phishing
Ne cliquez jamais sur un lien non sollicité.
Commencez par votre messagerie et votre banque, elles ouvrent l’accès à tout le reste.
| Action | Effet attendu | Temps nécessaire |
|---|---|---|
| Gestionnaire et mots de passe uniques | Un compte piraté ne contamine plus les autres | 15 minutes pour vos 5 comptes principaux |
| Double authentification | Le mot de passe volé devient inutile | 2 minutes par compte |
| Vigilance anti-phishing | Aucune saisie sur un faux site | 5 secondes par message suspect |
| Mises à jour et sauvegardes | Failles corrigées, données récupérables | 10 minutes de réglage, puis automatique |
Comment créer des mots de passe que les pirates ne peuvent pas deviner ?
Un mot de passe faible ouvre toutes les serrures qui partagent la même clé. Deux règles couvrent l’essentiel : la solidité et l’unicité.
Un mot de passe fort et unique pour chaque compte
La CNIL recommande au moins 12 caractères mêlant majuscules, minuscules, chiffres et symboles. La longueur change tout : à un milliard d’essais par seconde, un mot de passe varié de 8 caractères tombe en 77 jours environ, alors qu’un de 12 caractères demande des millions d’années.
La technique de la phrase de passe vous évite d’apprendre du charabia. Prenez une phrase facile à retenir, gardez la première lettre de chaque mot et glissez un chiffre et un symbole. « Chaque matin mon chat réclame 2 biscuits avant mon premier café ! » devient Cmmcr2bampc!.
Quatre interdits protègent ensuite ce travail :
- aucune information personnelle (date de naissance, prénom, nom de l’entreprise) ;
- aucune réutilisation d’un service à l’autre ;
- aucun partage, même avec un proche ;
- aucun stockage en clair, ni fichier texte ni post-it.
Renouvelez vos mots de passe de temps en temps, et changez-les tous sans attendre dès qu’un service est compromis.
Un gestionnaire de mots de passe pour tout retenir
Un gestionnaire (LastPass en est un exemple) range vos identifiants dans un coffre-fort crypté protégé par un seul mot de passe maître. Faites de celui-ci votre phrase de passe la plus longue. L’outil génère des mots de passe aléatoires que vous n’avez jamais besoin de mémoriser.
Il offre aussi une protection discrète contre l’hameçonnage : il ne remplit les champs que sur les sites enregistrés. Si rien ne s’affiche sur une page qui ressemble à votre banque, méfiez-vous, c’est probablement une copie.
Quelles protections ajouter pour sécuriser ses comptes en ligne ?
Même solide, un mot de passe peut fuiter lors du piratage d’un site. Deux barrières supplémentaires limitent les dégâts.
L’authentification à deux facteurs (2FA)
Après votre identifiant et votre mot de passe, le service réclame un code à usage unique, reçu par SMS, par e-mail ou généré dans une application. Vous croiserez aussi les termes MFA ou double authentification. Un pirate qui possède votre mot de passe reste bloqué à la porte.
Activez-la d’abord sur votre messagerie, qui permet de réinitialiser tous vos autres comptes, puis sur votre banque en ligne. Prenez au sérieux les alertes de connexion suspecte : changez votre mot de passe aussitôt.
Les mises à jour et les sauvegardes
Les mises à jour de votre système, de votre antivirus et de votre pare-feu corrigent les failles que les pirates exploitent. Évitez les wifi publics pour consulter votre banque ou votre messagerie professionnelle.
Une sauvegarde externe (cloud sécurisé ou disque séparé) vous permet de restaurer vos fichiers après un rançongiciel, sans céder au chantage. Testez la restauration de temps en temps, une sauvegarde jamais vérifiée n’a aucune valeur.
Activer la double authentification en pratique
Vidéo : Comment les Hackers CONTOURNENT la Double Authentification (2FA) par SMS ? (Parlons Cyber)
Comment reconnaître une tentative de phishing et s’en protéger ?
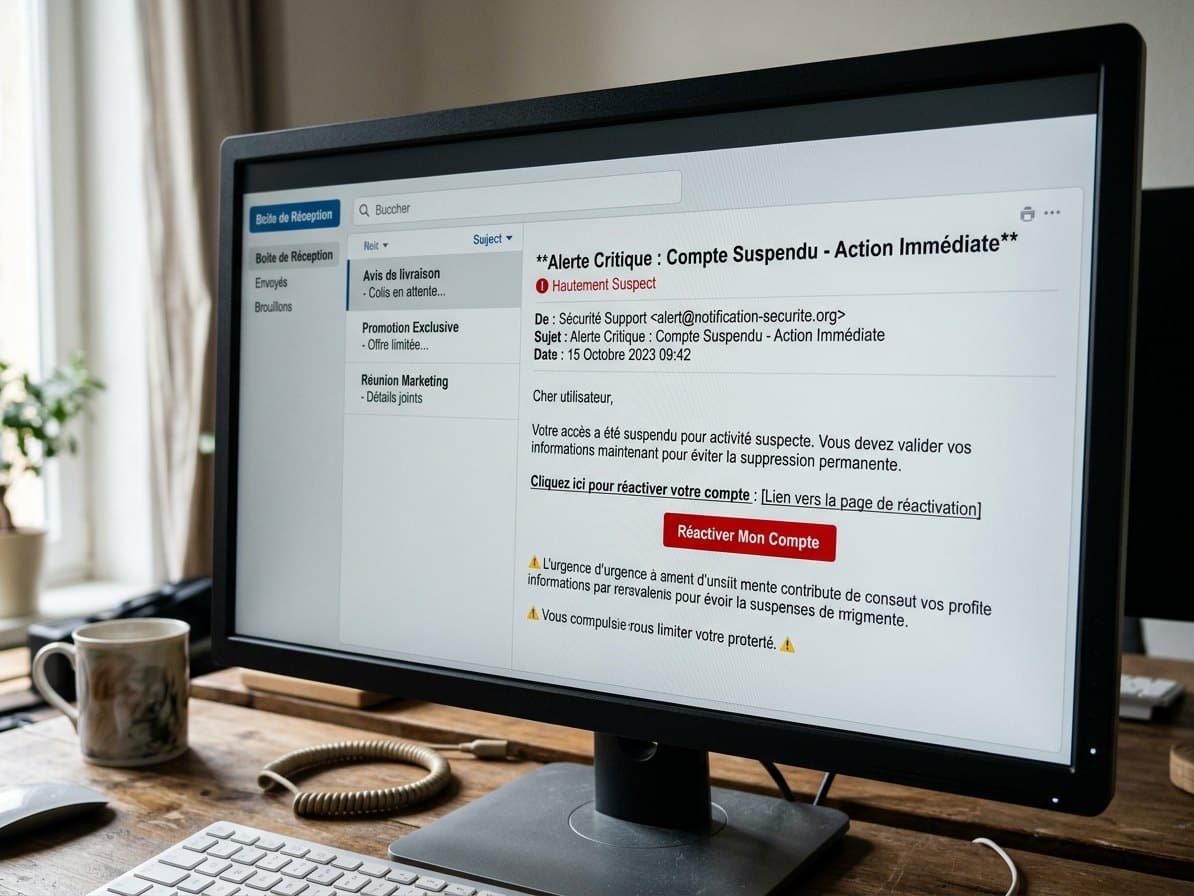
Le phishing (hameçonnage) par e-mail et le smishing par SMS sont les modes de piratage les plus répandus. Le principe : vous attirer sur un faux site, souvent identique à celui d’une banque ou d’un marchand, pour récupérer vos identifiants ou vos données de paiement.
Les signes d’un message frauduleux
Un mail frauduleux laisse presque toujours des traces. Repérez ces signaux :
- une formule générique du type « Cher client » ;
- un ton d’urgence qui vous pousse à agir vite ;
- une offre trop belle pour être vraie, comme un remboursement surprise, un smartphone à 1 € ou un placement sans risque.
Avant toute saisie, contrôlez l’orthographe de l’adresse et le certificat de sécurité (le cadenas), puis jugez la fiabilité du site avant d’y entrer vos données.
Les bons réflexes face à un message suspect
Ne cliquez sur aucun lien, n’ouvrez aucune pièce jointe et ne répondez pas. Avant un virement ou l’envoi d’une donnée sensible, vérifiez l’identité de votre interlocuteur par un canal que vous connaissez déjà, c’est la parade à la fraude au président. Signalez ensuite le message sur internet-signalement.gouv.fr.
Si vous avez déjà cédé, changez vos mots de passe partout où ils servaient, activez la double authentification et appelez votre banque. Un virement frauduleux ne s’annule pas par un transfert inverse, d’où l’intérêt de réagir dans les premières minutes pour tenter de récupérer l’argent détourné.